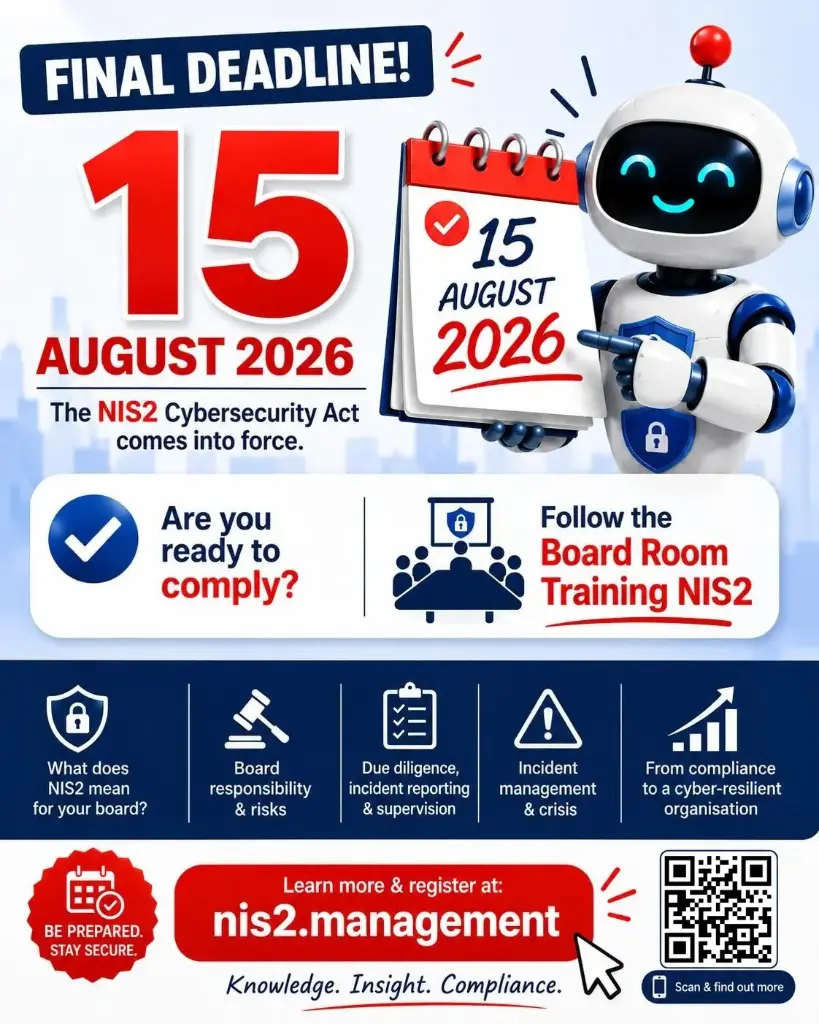
Boardroom Training Cyberbeveiligingswet (Cbw/NIS2)
Duur: 8 uur, per deelnemer op locatie. Maximaal aantal deelnemers: 15
Boardroom Training Cyberbeveiligingswet (Cbw/NIS2)
Van wettelijke verplichting naar bestuurlijke weerbaarheid.
Cybersecurity is bestuursverantwoordelijkheid.
De Cyberbeveiligingswet (Cbw/NIS2) legt nadrukkelijk verantwoordelijkheden bij bestuurders. Cybersecurity is daarmee niet uitsluitend een verantwoordelijkheid van IT of de CISO. Het bestuur moet cyberrisico's kunnen begrijpen, passende maatregelen beoordelen en goedkeuren én toezicht houden op de uitvoering.
Kent u uw belangrijkste cyberrisico's? Welke risico's accepteert uw organisatie? Zijn cybersecurity-investeringen proportioneel? Heeft u grip op uw kritieke leveranciers? En kunt u tegenover een toezichthouder aantonen dat u daadwerkelijk toezicht houdt?
De Boardroom Training Cyberbeveiligingswet (Cbw/NIS2) vertaalt deze verplichtingen naar concrete bestuurlijke besluitvorming.
Begrijpen → Beoordelen → Besluiten → Toezicht houden → Verantwoorden
Voor wie?
- Raad van Bestuur, College van Bestuur en Raad van Toezicht
- Bestuurders van essentiële en belangrijke entiteiten
- Directie en hoger management
De CISO kan samen met het bestuur deelnemen. Ook deelname van CIO, FG/Privacy Officer, Risk Manager of andere functionarissen die het bestuur ondersteunen is mogelijk.
Wat levert deze training u op?
- De belangrijkste verplichtingen uit Cbw/NIS2 bestuurlijk duiden
- Uw eigen verantwoordelijkheid als bestuurder begrijpen
- Cyberrisico's vertalen naar bedrijfs- en continuïteitsrisico's
- Beoordelen of beveiligingsmaatregelen passend en proportioneel zijn
- Besluiten nemen over cybersecurity-investeringen en risicoacceptatie
- Toezicht houden op kritieke leveranciers en ketenrisico's
- De juiste vragen stellen aan CISO, Security Office, CIO en management
- Cybersecurity-KPI's, KRI's en auditresultaten beoordelen
- Beoordelen wanneer een restrisico bestuurlijke escalatie vereist
- Aantoonbaar invulling geven aan bestuurlijke verantwoordelijkheid
Praktische informatie
- Duur: 2 dagdelen (8 uur)
- Vorm: één volledige opleidingsdag of twee dagdelen
- Aanbevolen groepsgrootte: 6–12 deelnemers
- Mogelijk als open inschrijving, in-company, of training op 1 van de traininglocaties van ID Control in het land verdeeld over alle provincies.
Dagdeel 1
Cybersecurity is geen IT-vraagstuk maar een bestuurlijke verantwoordelijkheid. In dit dagdeel leren bestuurders wat de Cyberbeveiligingswet en NIS2 concreet van hen vragen, inclusief hun persoonlijke aansprakelijkheid. Aan de hand van interactieve oefeningen (RvB- versus managementbesluiten, investeringsdilemma’s) ontdekken deelnemers hoe zij zorgcontinuïteit, risico’s en zorgplicht in balans brengen. Geen technische diepgang, maar de juiste bestuurlijke vragen om grip te krijgen op digitale risico’s.
Dagdeel 2
Dit dagdeel brengt de theorie tot leven met een realistische cybercrisis-simulatie: een ransomware-aanval raakt het EPD en de zorgverlening rechtstreeks. Bestuurders nemen onder tijdsdruk beslissingen over continuïteit, meldplicht, privacy, communicatie en losgeld. Aanvullend werken deelnemers aan hun eigen dashboard, governance-structuur en een concrete actielijst voor de eigen organisatie. Resultaat: direct toepasbaar bestuurlijk handelingsperspectief.
De training wordt verzorgd door Cybersecurity en Informatiebeveilging professionals met een trackrecord als CISO. De trainer begrijpt het belang van risicobeheersing en digitale weerbaarheid en zorgt er voor dat deze nadrukkelijker op de agenda gezet worden. Het helpt om grip te krijgen op afhankelijkheden.”
, met aandacht voor:
CISO • Cybersecurity • Cbw/NIS2 • Privacy • Governance • Risk Management • Security Auditing • Incident Management • Business Continuity • Responsible AI
Hierdoor behandelen we de Cyberbeveiligingswet vanuit de praktijk van bestuurlijke risicobeheersing.